In this article
- PHP2Shell-এর দুটি Critical Vulnerability
- কোন ধরনের ওয়েবসাইট ও সার্ভার ঝুঁকিতে রয়েছে?
- PHP2Shell আক্রমণে কী ধরনের ক্ষতি হতে পারে?
- কোন PHP Version নিরাপদ? জরুরি আপডেট তালিকা
- PHP2Shell থেকে সুরক্ষিত থাকার ৭টি কার্যকর পদক্ষেপ
- বাংলাদেশি প্রতিষ্ঠানগুলোর জন্য PHP2Shell কেন গুরুত্বপূর্ণ?
- Servicing24 Limited কীভাবে সহযোগিতা করতে পারে?
- শেষ কথা
- তথ্যসূত্র
PHP2Shell-এর দুটি Critical Vulnerability
PHP2Shell মূলত PHP-এর দুটি নিরাপত্তা দুর্বলতার সমষ্টিগত নাম।
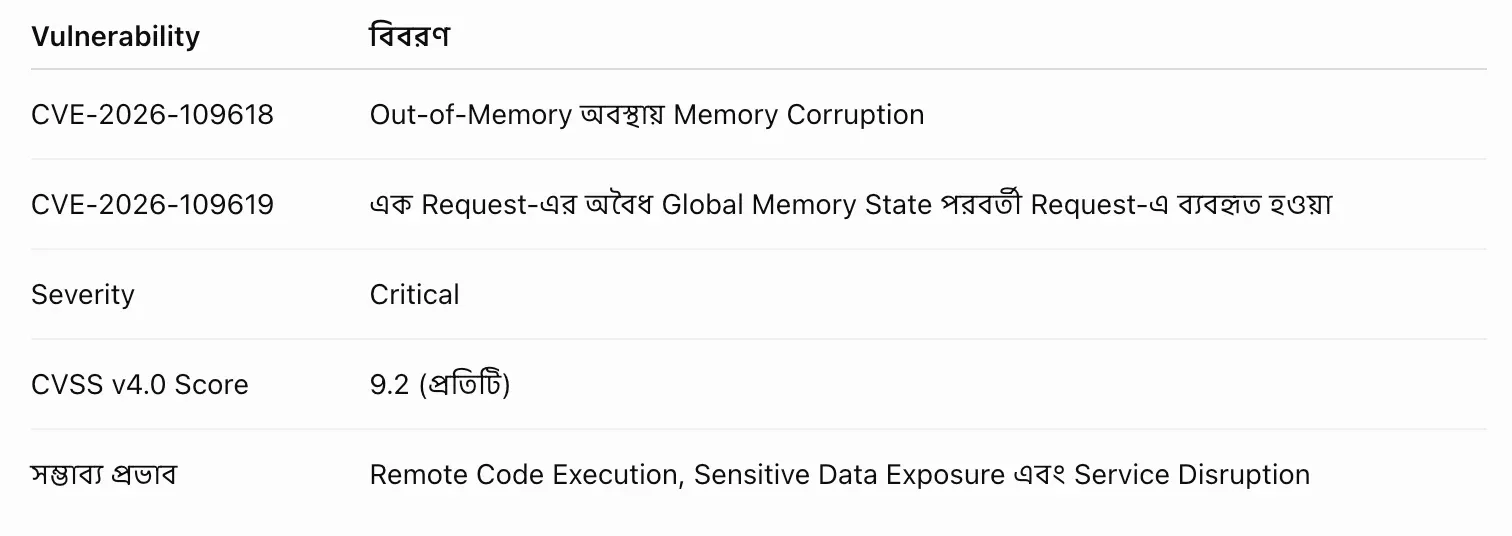
১. CVE-2026-109618 — Out-of-Memory Corruption
PHP যখন কোনো HTTP Request প্রসেস করে এবং মেমোরি ব্যবস্থাপনায় অস্বাভাবিক পরিস্থিতি তৈরি হয়, তখন অভ্যন্তরীণ কিছু তথ্য অসম্পূর্ণ অবস্থায় থেকে যেতে পারে।
পরবর্তীতে সেই তথ্য পরিষ্কার করতে গিয়ে PHP ভুলভাবে মেমোরি ব্যবহার করতে পারে।
নির্দিষ্ট পরিবেশে আক্রমণকারী এই দুর্বলতা কাজে লাগিয়ে সার্ভারে অননুমোদিত কোড চালাতে সক্ষম হতে পারে।
২. CVE-2026-109619 — Stale Global State
PHP-এর কোনো Request শেষ হওয়ার পর তার ব্যবহৃত মেমোরি মুক্ত হয়ে যাওয়ার কথা।
কিন্তু এই দুর্বলতার ক্ষেত্রে পূর্ববর্তী Request-এর কিছু Internal State পরবর্তী Request-এর সময়ও থেকে যেতে পারে।
এই পুরোনো ও অবৈধ মেমোরি তথ্য ব্যবহার করে আক্রমণকারী নির্দিষ্ট পরিস্থিতিতে সার্ভারের কার্যক্রমে হস্তক্ষেপ করতে পারে।
গুরুত্বপূর্ণ: PHP2Shell প্রচলিত PHP Web Shell File Upload Attack-এর মতো নয়। এটি সরাসরি PHP Runtime-এর নিরাপত্তা দুর্বলতা। ফলে শুধু ওয়েবসাইটের Source Code বা Plugin আপডেট করলেই মূল সমস্যার সমাধান হবে না।
কোন ধরনের ওয়েবসাইট ও সার্ভার ঝুঁকিতে রয়েছে?
ঝুঁকিপূর্ণ PHP Runtime ব্যবহারকারী বিভিন্ন ধরনের অ্যাপ্লিকেশন আক্রান্ত হতে পারে। যেমন:
- WordPress, Drupal ও Joomla ভিত্তিক ওয়েবসাইট
- Laravel, CodeIgniter এবং অন্যান্য PHP Framework
- PHP-ভিত্তিক ERP, CRM ও HRM
- E-commerce ও Payment Integration Platform
- ব্যাংকিং, স্বাস্থ্যসেবা ও কর্পোরেট ওয়েব পোর্টাল
- Custom PHP Application ও API
- Shared Hosting, VPS ও Dedicated Server
PHP-FPM, Apache mod_php, php-cgi, FrankenPHP এবং LiteSpeed-এর মাধ্যমে পরিচালিত PHP ওয়েবসাইটগুলোর নিরাপত্তা পরীক্ষা করা প্রয়োজন।
তবে প্রতিটি সার্ভারে আক্রমণ সফল হওয়ার শর্ত এক নয়। PHP কর্তৃপক্ষ Apache mod_php পরিবেশকে বিশেষভাবে উচ্চঝুঁকিপূর্ণ হিসেবে চিহ্নিত করেছে।
PHP2Shell আক্রমণে কী ধরনের ক্ষতি হতে পারে?
১. সার্ভারের অননুমোদিত নিয়ন্ত্রণ
Remote Code Execution বা RCE সফল হলে আক্রমণকারী PHP Web Worker-এর অনুমতি অনুযায়ী সার্ভারে কমান্ড চালাতে পারে।
সার্ভারের নিরাপত্তা ব্যবস্থা দুর্বল হলে এটি বড় ধরনের অনুপ্রবেশের পথ তৈরি করতে পারে।
২. গুরুত্বপূর্ণ তথ্য চুরি
PHP Process Memory থেকে সংবেদনশীল তথ্য প্রকাশের ঝুঁকি রয়েছে, যেমন:
- Database Credential
- API Key
- Authentication Token
- Session Information
- Application Secret
- অন্যান্য সংবেদনশীল তথ্য
৩. ওয়েবসাইট ও অ্যাপ্লিকেশন বন্ধ হয়ে যাওয়া
আক্রমণের ফলে PHP Worker Crash, Service Disruption কিংবা ওয়েবসাইট সাময়িকভাবে অকার্যকর হতে পারে।
৪. ব্যবসায়িক কার্যক্রমে ক্ষতি
একটি প্রতিষ্ঠানের ERP, CRM বা E-commerce Platform আক্রান্ত হলে শুধু ওয়েবসাইটই নয়, প্রতিষ্ঠানের অর্ডার প্রসেসিং, গ্রাহকসেবা, আর্থিক লেনদেন এবং গুরুত্বপূর্ণ ব্যবসায়িক কার্যক্রমও ক্ষতিগ্রস্ত হতে পারে।
৫. প্রতিষ্ঠানের সুনাম ও গ্রাহকের আস্থা হারানো
গ্রাহকের তথ্য ফাঁস বা অনলাইন সেবা বন্ধ হয়ে যাওয়ার কারণে প্রতিষ্ঠানের সুনাম, আস্থা এবং আর্থিক অবস্থার ওপর দীর্ঘমেয়াদি নেতিবাচক প্রভাব পড়তে পারে।
কোন PHP Version নিরাপদ? জরুরি আপডেট তালিকা
PHP কর্তৃপক্ষ ২১ অক্টোবর ২০২৬-এ নিম্নলিখিত Security Release প্রকাশ করেছে।
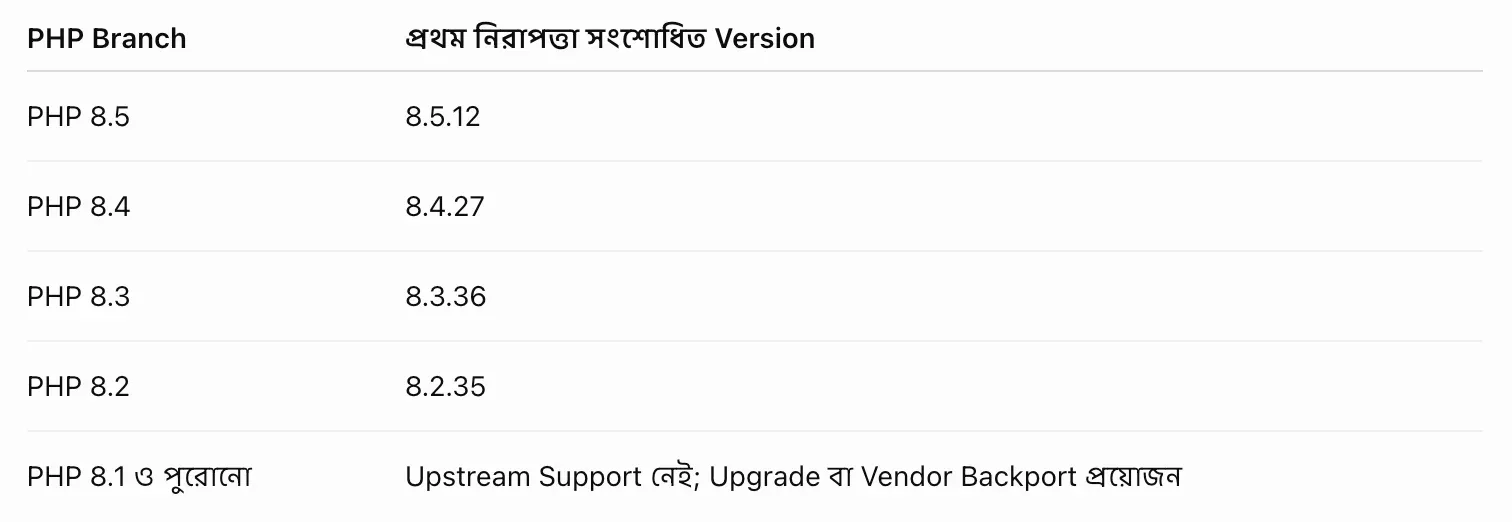
পরামর্শ: সংশ্লিষ্ট Branch-এর Security Fix-সহ Version অথবা বিশ্বস্ত Operating System Vendor-এর সংশোধিত Package ব্যবহার করুন।
কিছু Linux Distribution পুরোনো Version Number বজায় রেখেও Security Fix Backport করতে পারে। তাই শুধু Version Number নয়, Package Security Advisory-ও যাচাই করতে হবে।
PHP2Shell থেকে সুরক্ষিত থাকার ৭টি কার্যকর পদক্ষেপ
ধাপ ১: PHP Version ও Server Inventory যাচাই করুন
প্রথমেই আপনার প্রতিষ্ঠানের সব PHP-ভিত্তিক সার্ভার, অ্যাপ্লিকেশন এবং Hosting Environment শনাক্ত করুন।
Linux Server-এ Command Line থেকে Version দেখতে পারেন:
php -v
তবে মনে রাখবেন, Command Line-এর PHP Version এবং ওয়েবসাইটে ব্যবহৃত PHP-FPM বা Apache PHP Version আলাদা হতে পারে।
তাই প্রকৃত Web Runtime-এর Version অবশ্যই যাচাই করতে হবে।
ধাপ ২: জরুরি Security Patch প্রয়োগ করুন
আপনার PHP Branch অনুযায়ী সংশোধিত Version-এ আপডেট করুন।
আপডেট করার আগে:
- প্রয়োজনীয় Backup সংরক্ষণ করুন
- Application Compatibility পরীক্ষা করুন
- Dependency ও Extension Support যাচাই করুন
- Maintenance Window নির্ধারণ করুন
- Rollback Plan প্রস্তুত রাখুন
PHP আপডেটের পর সংশ্লিষ্ট Apache, PHP-FPM বা অন্যান্য Web Worker Restart করুন, যেন পুরোনো Runtime চালু না থাকে।
Docker কিংবা Container ব্যবহার করলে সংশোধিত Base Image দিয়ে Application Rebuild এবং Redeploy করুন।
ধাপ ৩: Web Application Firewall (WAF) ব্যবহার করুন
Cloudflare কিংবা সমমানের WAF সন্দেহজনক HTTP Request শনাক্ত ও ব্লক করতে সহায়তা করতে পারে।
বিশেষভাবে নজর দিন:
- অস্বাভাবিক বড় HTTP POST Request
- সন্দেহজনক Multipart Form Request
- একই উৎস থেকে বারবার HTTP 500 Error
- অস্বাভাবিক Session-সংক্রান্ত Request
মনে রাখবেন: WAF একটি অতিরিক্ত নিরাপত্তা স্তর। এটি PHP2Shell Vulnerability-এর পূর্ণাঙ্গ প্রতিকার নয়। Security Patch প্রয়োগ করতেই হবে।
ধাপ ৪: PHP Configuration Hardening করুন
অপ্রয়োজনীয় PHP Feature বন্ধ রাখুন এবং নিরাপদ Configuration ব্যবহার করুন।
যদি আপনার অ্যাপ্লিকেশনে Session Upload Progress প্রয়োজন না হয়, তাহলে নিচের সেটিং বিবেচনা করতে পারেন:
session.upload_progress.enabled = 0
এ ছাড়া memory_limit, post_max_size, max_input_nesting_level এবং অন্যান্য Resource Limit অ্যাপ্লিকেশনের প্রয়োজন অনুযায়ী পর্যালোচনা করুন।
তবে এসব পরিবর্তন PHP2Shell-এর সব আক্রমণপথ বন্ধ করে না। এগুলোকে Security Update-এর বিকল্প হিসেবে বিবেচনা করা যাবে না।
ধাপ ৫: Server Log ও অস্বাভাবিক কার্যক্রম পর্যবেক্ষণ করুন
নিম্নলিখিত ঘটনাগুলো তদন্ত করুন:
- ঘন ঘন PHP Worker Crash
- Memory Exhaustion Error
- অস্বাভাবিক HTTP 500 Response
- সন্দেহজনক Multipart POST Request
- Web Server থেকে অপ্রত্যাশিত Process চালু হওয়া
- অচেনা Outbound Network Connection
- ওয়েবসাইটের File বা Configuration অননুমোদিত পরিবর্তন
শুধু একটি লক্ষণ দেখেই আক্রমণ হয়েছে বলে সিদ্ধান্ত নেওয়া উচিত নয়।
আবার কোনো লক্ষণ পাওয়া না গেলেও সার্ভার নিরাপদ—এমন নিশ্চয়তা নেই।
ধাপ ৬: Vulnerability Assessment ও Penetration Testing করুন
প্রতিষ্ঠানের গুরুত্বপূর্ণ Web Application ও Server নিয়মিত নিরাপত্তা মূল্যায়নের আওতায় আনুন।
এর মধ্যে থাকতে পারে:
- PHP Runtime Vulnerability Assessment
- Web Application Security Assessment
- Server Configuration Review
- Network Exposure Assessment
- Patch Verification
- Vulnerability Remediation Validation
নিরাপত্তা পরীক্ষা অবশ্যই সংশ্লিষ্ট প্রতিষ্ঠানের অনুমোদন নিয়ে পরিচালনা করতে হবে।
ধাপ ৭: Incident Response ও Recovery Plan প্রস্তুত রাখুন
আপনার Server ইতোমধ্যে আক্রান্ত হয়েছে বলে সন্দেহ হলে:
১. সংশ্লিষ্ট সিস্টেম নিরাপদভাবে Isolation করুন।
২. প্রয়োজনীয় Log এবং Digital Evidence সংরক্ষণ করুন।
৩. Security Patch ও Configuration পরিবর্তনের আগে Incident Analysis করুন।
৪. সম্ভাব্য Compromise হওয়া Password, API Key এবং অন্যান্য Credential পরিবর্তন করুন।
৫. Malware ও Persistence Mechanism পরীক্ষা করুন।
৬. প্রয়োজন হলে Trusted Backup বা Clean Image থেকে সিস্টেম পুনরুদ্ধার করুন।
৭. পুনরায় Production-এ চালুর আগে Security Validation সম্পন্ন করুন।
বাংলাদেশি প্রতিষ্ঠানগুলোর জন্য PHP2Shell কেন গুরুত্বপূর্ণ?
বাংলাদেশে বিভিন্ন ব্যাংক, আর্থিক প্রতিষ্ঠান, হাসপাতাল, শিক্ষাপ্রতিষ্ঠান, ই-কমার্স ব্যবসা এবং কর্পোরেট প্রতিষ্ঠানে PHP-ভিত্তিক অ্যাপ্লিকেশন ব্যবহৃত হয়।
অনেক প্রতিষ্ঠানে Application Development ও Maintenance-এর দায়িত্ব আলাদা টিমের হাতে থাকে। ফলে PHP Runtime, Operating System এবং Hosting Infrastructure-এর নিরাপত্তা আপডেট যথাসময়ে সম্পন্ন না হওয়ার ঝুঁকি তৈরি হতে পারে।
বিশেষ করে যেসব প্রতিষ্ঠান পুরোনো PHP Version, Unsupported Operating System অথবা Legacy Business Application ব্যবহার করছে, তাদের দ্রুত প্রযুক্তিগত ঝুঁকি মূল্যায়ন করা প্রয়োজন।
একটি নিরাপদ ব্যবসায়িক আইটি পরিবেশ নিশ্চিত করতে শুধু Application Security নয়, Server, Operating System, Runtime, Network এবং Monitoring—সব স্তরের নিরাপত্তা সমানভাবে গুরুত্বপূর্ণ।
Servicing24 Limited কীভাবে সহযোগিতা করতে পারে?
Servicing24 Limited বাংলাদেশের প্রতিষ্ঠানগুলোর জন্য Enterprise IT Infrastructure Support, Managed IT Services এবং Cybersecurity-সংক্রান্ত সেবা নিয়ে কাজ করছে।
আপনার প্রতিষ্ঠানের PHP Application বা Server Security নিয়ে উদ্বেগ থাকলে Servicing24-এর সঙ্গে যোগাযোগ করে নিচের বিষয়ে সহযোগিতা নিতে পারেন:
- Server ও Infrastructure Security Assessment
- Vulnerability Assessment and Penetration Testing (VAPT)
- Patch Management ও Server Maintenance Planning
- IT Infrastructure Health Check
- Managed IT Support
- Enterprise Server, Storage ও Network Support
আমাদের লক্ষ্য, প্রতিষ্ঠানের গুরুত্বপূর্ণ IT Infrastructure-এর নিরাপত্তা, নির্ভরযোগ্যতা এবং Business Continuity নিশ্চিত করতে সহযোগিতা করা।
শেষ কথা
PHP2Shell আমাদের একটি গুরুত্বপূর্ণ বিষয় মনে করিয়ে দিয়েছে—শুধু ওয়েব অ্যাপ্লিকেশনের কোড নিরাপদ হলেই সম্পূর্ণ IT Infrastructure নিরাপদ হয় না।
PHP, Operating System, Web Server কিংবা অন্যান্য Core Technology-এর একটি নিরাপত্তা দুর্বলতাও গুরুত্বপূর্ণ ব্যবসায়িক সিস্টেমের জন্য বড় ঝুঁকি তৈরি করতে পারে।
তাই আপনার প্রতিষ্ঠান যদি PHP-ভিত্তিক ওয়েবসাইট বা অ্যাপ্লিকেশন পরিচালনা করে, তাহলে দেরি না করে PHP Runtime পরীক্ষা করুন, প্রয়োজনীয় Security Patch প্রয়োগ করুন এবং নিয়মিত নিরাপত্তা মূল্যায়ন নিশ্চিত করুন।
আপনার সার্ভারের নিরাপত্তা আজই যাচাই করুন। একটি সময়োপযোগী Security Update আপনার প্রতিষ্ঠানের গুরুত্বপূর্ণ তথ্য ও ব্যবসায়িক কার্যক্রমকে বড় ধরনের ক্ষতি থেকে রক্ষা করতে পারে।
Servicing24 Limited
Your Trusted Enterprise IT Service Partner
Website: https://servicing24.com
তথ্যসূত্র
- PHP Official Security Releases — https://www.php.net/
- PHP Security Advisory (CVE-2026-109618) — https://github.com/php/php-src/security/advisories/GHSA-w8hw-w9fx-j79w
- PHP Security Advisory (CVE-2026-109619) — https://github.com/php/php-src/security/advisories/GHSA-6wmf-4rv5-p3rp
- PHP2Shell Research — https://www.php2shell.com/
- Cloudflare Security Research — https://blog.cloudflare.com/php-vulnerabilities-waf-protection
- #PHP2Shell Bangladesh
- #PHP Security Update 2026
- #PHP RCE Vulnerability
- #PHP Server Security
- #CVE-2026-109618
- #CVE-2026-109619
- #Server Vulnerability Assessment
- #Cybersecurity Bangladesh
Need help with this in your own setup?
Talk to a Servicing24 engineer. We’ll give you a plan and a clear price.